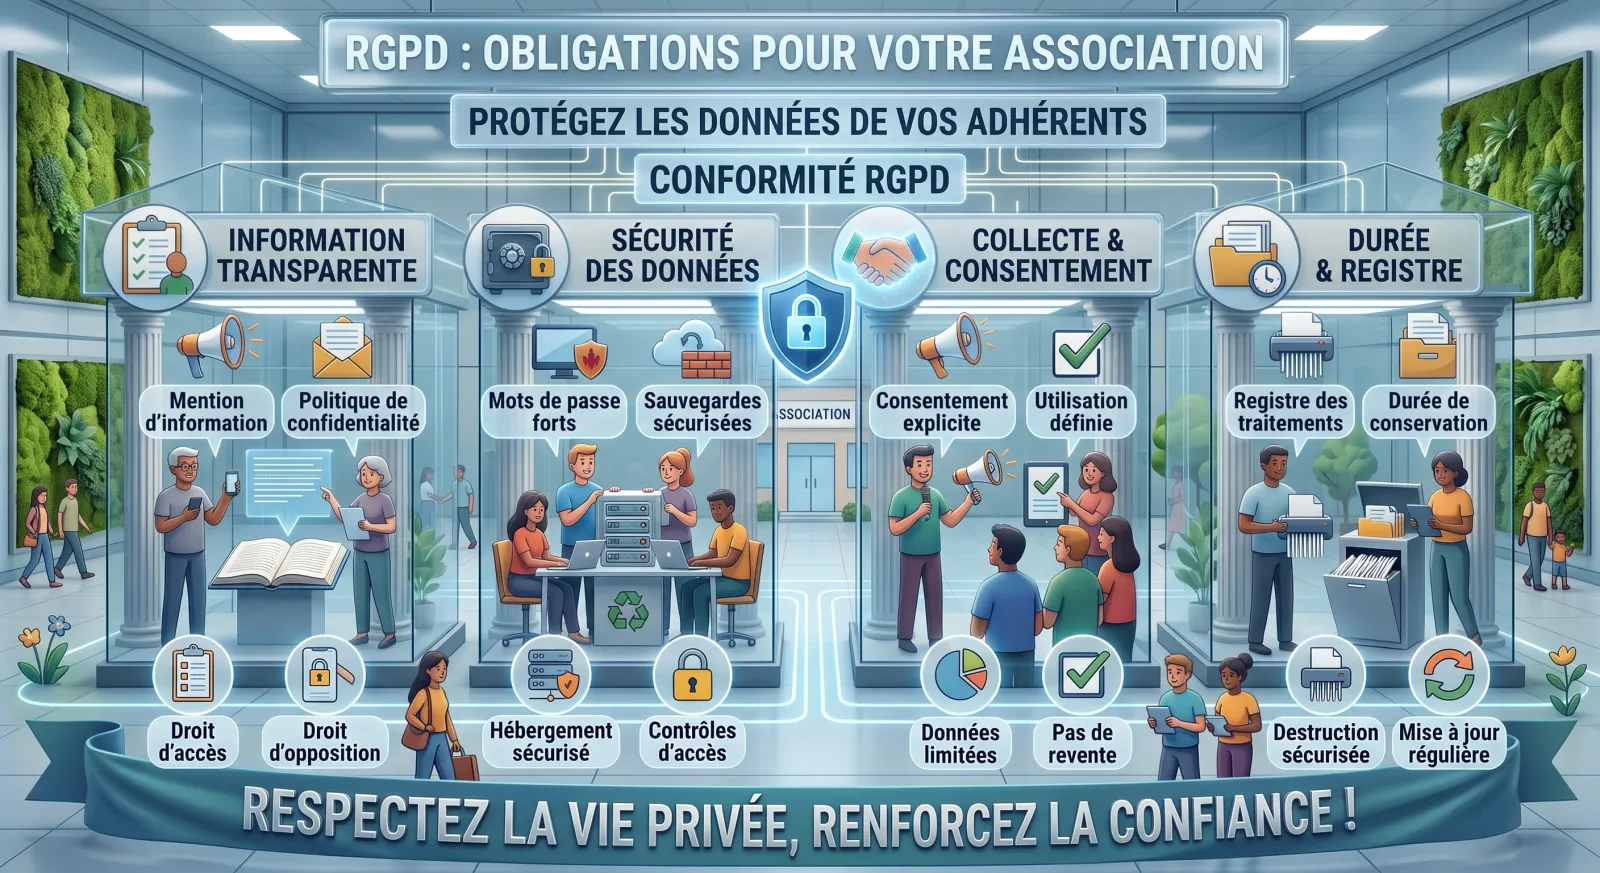
Beaucoup de responsables associatifs pensent que le RGPD concerne les entreprises. C'est faux : dès que vous détenez le nom et l'email d'un adhérent, vous êtes responsable de traitement, au même titre qu'une société.
La bonne nouvelle, c'est qu'une association ordinaire peut se mettre en conformité en quelques heures. Voici ce qu'il faut faire, sans jargon.
1. Savoir ce que vous détenez
Faites l'inventaire. Dans une association, les données personnelles se cachent à beaucoup d'endroits :
- le fichier des adhérents ;
- les fiches d'adhésion papier, dans un classeur ;
- les certificats médicaux et autorisations parentales ;
- la liste de diffusion des emails ;
- les photos publiées sur le site ou les réseaux sociaux ;
- le tableur du trésorier, sur son ordinateur personnel ;
- les groupes de messagerie instantanée des entraîneurs.
Ce dernier point est le plus souvent négligé et le plus risqué.
2. Ne collecter que l'utile
Le principe central du RGPD est la minimisation : vous ne collectez que ce dont vous avez besoin, pour une raison que vous pouvez expliquer.
Reprenez votre fiche d'adhésion et justifiez chaque champ. La date de naissance se justifie pour une catégorie d'âge sportive ; elle se justifie moins pour un club de lecture. En cas de doute, supprimez le champ.
3. Informer clairement
Chaque personne doit savoir, au moment où elle donne ses données : qui les collecte, pour quoi faire, combien de temps elles seront conservées, à qui elles peuvent être transmises, et comment exercer ses droits.
Cela tient en un paragraphe au bas de votre fiche d'adhésion. Il n'a pas besoin d'être rédigé par un avocat, il doit être compréhensible.
Attention à distinguer deux choses : l'adhésion elle-même ne nécessite pas de « consentement » au sens du RGPD — elle repose sur le contrat qui vous lie à l'adhérent. En revanche, l'envoi d'une newsletter ou la publication de photos exigent un consentement distinct, libre et révocable.
4. Tenir un registre des traitements
C'est la seule obligation formelle qui surprend les associations. Le registre est un document interne qui liste vos traitements. Pour chacun : sa finalité, les catégories de données, les personnes concernées, les destinataires, la durée de conservation, les mesures de sécurité.
Pour une association ordinaire, il tient sur deux pages et couvre trois ou quatre traitements : gestion des adhésions, communication, comptabilité, et éventuellement gestion des salariés. La CNIL publie un modèle simplifié.
5. Fixer des durées de conservation
Vous ne pouvez pas conserver les données indéfiniment. Il faut décider, écrire, et appliquer.
Des durées couramment retenues :
- données d'adhésion : la durée de l'adhésion, puis trois ans après le dernier contact, pour pouvoir relancer un ancien membre ;
- pièces comptables : dix ans, obligation légale ;
- certificats médicaux : la durée de validité, puis destruction ;
- candidatures de bénévoles non retenues : deux ans maximum.
Le corollaire est qu'il faut réellement purger. Une association qui conserve le fichier de tous ses adhérents depuis 1998 n'est pas en conformité.
6. Sécuriser, à votre échelle
Personne n'attend d'une association qu'elle chiffre ses serveurs. On attend des mesures raisonnables :
- le fichier des adhérents n'est pas accessible à tous les bénévoles, mais aux personnes qui en ont besoin ;
- il n'est pas stocké sur la clé USB d'un ancien président ;
- les classeurs papier contenant des certificats médicaux sont rangés dans un meuble fermé ;
- les envois groupés se font en copie cachée, jamais en copie visible.
Ce dernier point est la fuite de données la plus fréquente du monde associatif : un email de convocation envoyé à deux cents adresses visibles par tous.
Les droits de vos adhérents
Toute personne peut vous demander d'accéder à ses données, de les corriger, de les supprimer, ou de s'opposer à leur usage. Vous avez un mois pour répondre.
Anticipez la demande de suppression : elle ne vous oblige pas à effacer ce que la loi vous impose de garder — une pièce comptable reste une pièce comptable — mais elle vous oblige à retirer la personne de vos listes de diffusion.
Et si vous utilisez un outil en ligne ?
Lorsque votre association utilise une plateforme pour gérer ses adhésions, l'association reste responsable de traitement et la plateforme agit comme sous-traitant. Elle doit vous offrir des garanties : hébergement des données dans l'Union européenne, engagement de confidentialité, absence de revente, possibilité d'exporter et de supprimer vos données.
Posez ces questions avant de choisir un outil, pas après.
Cet article vise à rendre le RGPD applicable au quotidien associatif. Pour les situations sensibles — données de santé, mineurs, vidéosurveillance — consultez les fiches pratiques de la CNIL.